
 (1 votes, average: 1.00 out of 5)
 Loading ...
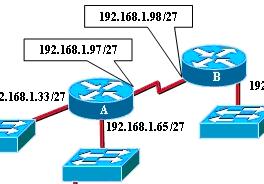 Subnetting adalah termasuk materi yang banyak keluar di ujian CCNA dengan berbagai variasi soal. Juga menjadi momok bagi student atau instruktur yang sedang menyelesaikan kurikulum CCNA 1 program CNAP (Cisco Networking Academy Program). Untuk menjelaskan tentang subnetting, saya biasanya menggunakan beberapa ilustrasi dan analogi yang sudah kita kenal di sekitar kita. Artikel ini di tulis untuk rekan-rekan yang sedang belajar jaringan, yang mempersiapkan diri mengikuti ujian CCNA, dan yang sedang mengikuti pelatihan CCNA .
Sebenarnya subnetting itu apa dan kenapa harus dilakukan? Pertanyaan ini bisa dijawab dengan analogi sebuah jalan. Jalan bernama Gatot Subroto terdiri dari beberapa rumah bernomor 01-08, dengan rumah nomor 08 adalah rumah Ketua RT yang memiliki tugas mengumumkan informasi apapun kepada seluruh rumah di wilayah Jl. Gatot Subroto.
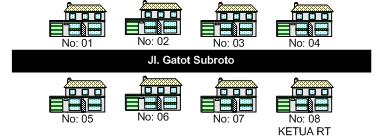
Ketika rumah di wilayah itu makin banyak, tentu kemungkinan menimbulkan keruwetan dan kemacetan. Karena itulah kemudian diadakan pengaturan lagi, dibuat gang-gang, rumah yang masuk ke gang diberi nomor rumah baru, masing-masing gang ada Ketua RTnya sendiri-sendiri. Sehingga ini akan memecahkan kemacetan, efiesiensi dan optimalisasi transportasi, serta setiap gang memiliki previledge sendiri-sendiri dalam mengelola wilayahnya. Jadilah gambar wilayah baru seperti di bawah: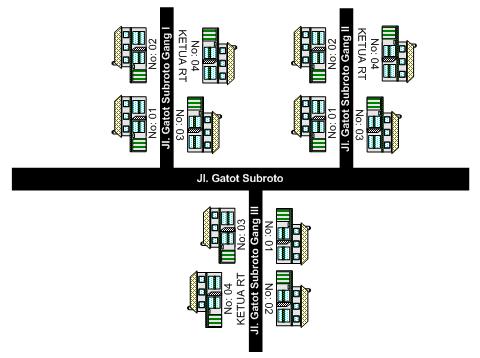
Konsep seperti inilah sebenarnya konsep subnetting itu. Disatu sisi ingin mempermudah pengelolaan, misalnya suatu kantor ingin membagi kerja menjadi 3 divisi dengan masing-masing divisi memiliki 15 komputer (host). Disisi lain juga untuk optimalisasi dan efisiensi kerja jaringan, karena jalur lalu lintas tidak terpusat di satu network besar, tapi terbagi ke beberapa ruas-ruas gang. Yang pertama analogi Jl Gatot Subroto dengan rumah disekitarnya dapat diterapkan untuk jaringan adalah seperti NETWORK ADDRESS (nama jalan) dan HOST ADDRESS (nomer rumah). Sedangkan Ketua RT diperankan oleh BROADCAST ADDRESS (192.168.1.255), yang bertugas mengirimkan message ke semua host yang ada di network tersebut.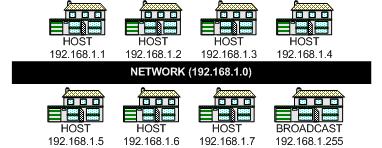
Masih mengikuti analogi jalan diatas, kita terapkan ke subnetting jaringan adalah seperti gambar di bawah. Gang adalah SUBNET, masing-masing subnet memiliki HOST ADDRESS dan BROADCAST ADDRESS.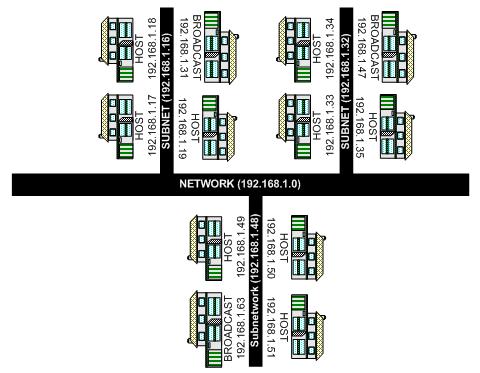
Terus apa itu SUBNET MASK? Subnetmask digunakan untuk membaca bagaimana kita membagi jalan dan gang, atau membagi network dan hostnya. Address mana saja yang berfungsi sebagai SUBNET, mana yang HOST dan mana yang BROADCAST. Semua itu bisa kita ketahui dari SUBNET MASKnya. Jl Gatot Subroto tanpa gang yang saya tampilkan di awal bisa dipahami sebagai menggunakan SUBNET MASK DEFAULT, atau dengan kata lain bisa disebut juga bahwa Network tersebut tidak memiliki subnet (Jalan tanpa Gang). SUBNET MASK DEFAULT ini untuk masing-masing Class IP Address adalah sbb:
| CLASS | OKTET PERTAMA | SUBNET MAS DEFAULT | PRIVATE ADDRESS |
| A | 1-127 | 255.0.0.0 | 10.0.0.0-10.255.255.255 |
| B | 128-191 | 255.255.0.0 | 172.16.0.0-172.31.255.255 |
| C | 192-223 | 255.255.255.0 | 192.168.0.0-192.168.255.255 |
Penghitungan Subnetting Setelah anda membaca artikel Konsep Subnetting dan memahami konsep Subnetting dengan baik. Kali ini saatnya anda mempelajari teknik penghitungan subnetting. Penghitungan subnetting bisa dilakukan dengan dua cara, cara binary yang relatif lambat dan cara khusus yang lebih cepat. Pada hakekatnya semua pertanyaan tentang subnetting akan berkisar di empat masalah: Jumlah Subnet, Jumlah Host per Subnet, Blok Subnet, dan Alamat Host- Broadcast.
Penulisan IP address umumnya adalah dengan 192.168.1.2. Namun adakalanya ditulis dengan 192.168.1.2/24, apa ini artinya? Artinya bahwa IP address 192.168.1.2 dengan subnet mask 255.255.255.0. Lho kok bisa seperti itu? Ya, /24 diambil dari penghitungan bahwa 24 bit subnet mask diselubung dengan binari 1. Atau dengan kata lain, subnet masknya adalah: 11111111.11111111.11111111.00000000 (255.255.255.0). Konsep ini yang disebut dengan CIDR (Classless Inter-Domain Routing) yang diperkenalkan pertama kali tahun 1992 oleh IEFT.
Pertanyaan berikutnya adalah Subnet Mask berapa saja yang bisa digunakan untuk melakukan subnetting? Ini terjawab dengan tabel di bawah:
|
|
|---|
SUBNETTING PADA IP ADDRESS CLASS C
Ok, sekarang mari langsung latihan saja. Subnetting seperti apa yang terjadi dengan sebuah NETWORK ADDRESS 192.168.1.0/26 ?
Analisa: 192.168.1.0 berarti kelas C dengan Subnet Mask /26 berarti 11111111.11111111.11111111.11000000 (255.255.255.192).
Penghitungan: Seperti sudah saya sebutkan sebelumnya semua pertanyaan tentang subnetting akan berpusat di 4 hal, jumlah subnet, jumlah host per subnet, blok subnet, alamat host dan broadcast yang valid. Jadi kita selesaikan dengan urutan seperti itu:
- Jumlah Subnet = 2x, dimana x adalah banyaknya binari 1 pada oktet terakhir subnet mask (2 oktet terakhir untuk kelas B, dan 3 oktet terakhir untuk kelas A). Jadi Jumlah Subnet adalah 22 = 4 subnet
- Jumlah Host per Subnet = 2y - 2, dimana y adalah adalah kebalikan dari x yaitu banyaknya binari 0 pada oktet terakhir subnet. Jadi jumlah host per subnet adalah 26 - 2 = 62 host
- Blok Subnet = 256 - 192 (nilai oktet terakhir subnet mask) = 64. Subnet berikutnya adalah 64 + 64 = 128, dan 128+64=192. Jadi subnet lengkapnya adalah 0, 64, 128, 192.
- Bagaimana dengan alamat host dan broadcast yang valid? Kita langsung buat tabelnya. Sebagai catatan, host pertama adalah 1 angka setelah subnet, dan broadcast adalah 1 angka sebelum subnet berikutnya.
| Subnet | 192.168.1.0 | 192.168.1.64 | 192.168.1.128 | 192.168.1.192 |
| Host Pertama | 192.168.1.1 | 192.168.1.65 | 192.168.1.129 | 192.168.1.193 |
| Host Terakhir | 192.168.1.62 | 192.168.1.126 | 192.168.1.190 | 192.168.1.254 |
| Broadcast | 192.168.1.63 | 192.168.1.127 | 192.168.1.191 | 192.168.1.255 |
Kita sudah selesaikan subnetting untuk IP address Class C. Dan kita bisa melanjutkan lagi untuk subnet mask yang lain, dengan konsep dan teknik yang sama. Subnet mask yang bisa digunakan untuk subnetting class C adalah seperti di bawah. Silakan anda coba menghitung seperti cara diatas untuk subnetmask lainnya.
| Subnet Mask | Nilai CIDR |
| 255.255.255.128 | /25 |
| 255.255.255.192 | /26 |
| 255.255.255.224 | /27 |
| 255.255.255.240 | /28 |
| 255.255.255.248 | /29 |
| 255.255.255.252 | /30 |
SUBNETTING PADA IP ADDRESS CLASS B
Berikutnya kita akan mencoba melakukan subnetting untuk IP address class B. Pertama, subnet mask yang bisa digunakan untuk subnetting class B adalah seperti dibawah. Sengaja saya pisahkan jadi dua, blok sebelah kiri dan kanan karena masing-masing berbeda teknik terutama untuk oktet yang “dimainkan” berdasarkan blok subnetnya. CIDR /17 sampai /24 caranya sama persis dengan subnetting Class C, hanya blok subnetnya kita masukkan langsung ke oktet ketiga, bukan seperti Class C yang “dimainkan” di oktet keempat. Sedangkan CIDR /25 sampai /30 (kelipatan) blok subnet kita “mainkan” di oktet keempat, tapi setelah selesai oktet ketiga berjalan maju (coeunter) dari 0, 1, 2, 3, dst.
|
|
|---|
Ok, kita coba dua soal untuk kedua teknik subnetting untuk Class B. Kita mulai dari yang menggunakan subnetmask dengan CIDR /17 sampai /24. Contoh network address 172.16.0.0/18.
Analisa: 172.16.0.0 berarti kelas B, dengan Subnet Mask /18 berarti 11111111.11111111.11000000.00000000 (255.255.192.0).
Penghitungan:
- Jumlah Subnet = 2x, dimana x adalah banyaknya binari 1 pada 2 oktet terakhir. Jadi Jumlah Subnet adalah 22 = 4 subnet
- Jumlah Host per Subnet = 2y - 2, dimana y adalah adalah kebalikan dari x yaitu banyaknya binari 0 pada 2 oktet terakhir. Jadi jumlah host per subnet adalah 214 - 2 = 16.382 host
- Blok Subnet = 256 - 192 = 64. Subnet berikutnya adalah 64 + 64 = 128, dan 128+64=192. Jadi subnet lengkapnya adalah 0, 64, 128, 192.
- Alamat host dan broadcast yang valid?
| Subnet | 172.16.0.0 | 172.16.64.0 |
172.16.128.0 |
172.16.192.0 |
| Host Pertama |
172.16.0.1 |
172.16.64.1 |
172.16.128.1 |
172.16.192.1 |
| Host Terakhir |
172.16.63.254 |
172.16.127.254 |
172.16.191.254 |
172.16.255.254 |
| Broadcast |
172.16.63.255 |
172.16.127.255 |
172.16.191.255 |
172.16..255.255 |
Berikutnya kita coba satu lagi untuk Class B khususnya untuk yang menggunakan subnetmask CIDR /25 sampai /30. Contoh network address 172.16.0.0/25.
Analisa: 172.16.0.0 berarti kelas B, dengan Subnet Mask /25 berarti 11111111.11111111.11111111.10000000 (255.255.255.128).
Penghitungan:
- Jumlah Subnet = 29 = 512 subnet
- Jumlah Host per Subnet = 27 - 2 = 126 host
- Blok Subnet = 256 - 128 = 128. Jadi lengkapnya adalah (0, 128)
- Alamat host dan broadcast yang valid?
| Subnet | 172.16.0.0 | 172.16.0.128 | 172.16.1.0 | … | 172.16.255.128 |
| Host Pertama | 172.16.0.1 | 172.16.0.129 | 172.16.1.1 | … | 172.16.255.129 |
| Host Terakhir | 172.16.0.126 | 172.16.0.254 | 172.16.1.126 | … | 172.16.255.254 |
| Broadcast | 172.16.0.127 | 172.16.0.255 | 172.16.1.127 | … | 172.16.255.255 |
Masih bingung juga? Ok sebelum masuk ke Class A, coba ulangi lagi dari Class C, dan baca pelan-pelan 
SUBNETTING PADA IP ADDRESS CLASS A
Kalau sudah mantab dan paham, kita lanjut ke Class A. Konsepnya semua sama saja. Perbedaannya adalah di OKTET mana kita mainkan blok subnet. Kalau Class C di oktet ke 4 (terakhir), kelas B di Oktet 3 dan 4 (2 oktet terakhir), kalau Class A di oktet 2, 3 dan 4 (3 oktet terakhir). Kemudian subnet mask yang bisa digunakan untuk subnetting class A adalah semua subnet mask dari CIDR /8 sampai /30.
Kita coba latihan untuk network address 10.0.0.0/16.
Analisa: 10.0.0.0 berarti kelas A, dengan Subnet Mask /16 berarti 11111111.11111111.00000000.00000000 (255.255.0.0).
Penghitungan:
- Jumlah Subnet = 28 = 256 subnet
- Jumlah Host per Subnet = 216 - 2 = 65534 host
- Blok Subnet = 256 - 255 = 1. Jadi subnet lengkapnya: 0,1,2,3,4, etc.
- Alamat host dan broadcast yang valid?
| Subnet | 10.0.0.0 | 10.1.0.0 | … | 10.254.0.0 | 10.255.0.0 |
| Host Pertama | 10.0.0.1 | 10.1.0.1 | … | 10.254.0.1 | 10.255.0.1 |
| Host Terakhir | 10.0.255.254 | 10.1.255.254 | … | 10.254.255.254 | 10.255.255.254 |
| Broadcast | 10.0.255.255 | 10.1.255.255 | … | 10.254.255.255 | 10.255.255.255 |
Mudah-mudahan sudah setelah anda membaca paragraf terakhir ini, anda sudah memahami penghitungan subnetting dengan baik. Kalaupun belum paham juga, anda ulangi terus artikel ini pelan-pelan dari atas. Untuk teknik hapalan subnetting yang lebih cepat
Catatan: Semua penghitungan subnet diatas berasumsikan bahwa IP Subnet-Zeroes (dan IP Subnet-Ones) dihitung secara default. Buku versi terbaru Todd Lamle dan juga CCNA setelah 2005 sudah mengakomodasi masalah IP Subnet-Zeroes (dan IP Subnet-Ones) ini. CCNA pre-2005 tidak memasukkannya secara default (meskipun di kenyataan kita bisa mengaktifkannya dengan command ip subnet-zeroes), sehingga mungkin dalam beberapa buku tentang CCNA serta soal-soal test CNAP, anda masih menemukan rumus penghitungan Jumlah Subnet = 2x - 2

 Hampir kebanyakan varian dari virus import berbasis script ini menggunakan icon mirip seperti folder. Virus ini memiliki kemampuan untuk melakukan auto update ke beberapa situs, seperti yang dilakukan oleh salah satu variannya, Autoit.CA, yang banyak dilaporkan. Ia juga dapat memanfaatkan Yahoo! Messenger sebagai media perantara penyebarannya dengan mengirimkan pesan berisi link ke setiap contact person yang ada di Y!M korban.
 Yang menjadi ciri khas dari virus ini adalah teknik bagaimana ia menyebar. Yakni “ngumpet” dalam direktori Recycler/Recycler/Recycle Bin. Ia juga diketahui menerapkan teknik code injection agar kode virus bisa “nyangkut” pada explorer.exe. Ini dilakukannya untuk mempersulit user maupun program antivirus sekalipun untuk membunuhnya.
 Virus lokal yang satu ini, lagi-lagi dibuat menggunakan Visual Basic, dan sepertinya ada kemiripan dengan virus Aksika, bisa jadi ia merupakan versi modifikasi dari virus Aksika. Virus ini menyamar menggunakan icon mirip folder, dengan ukuran file sekitar 152KB tanpa di-pack. Pada komputer terinfeksi, akan ditemukan beberapa file yang mirip sekali dengan folder padahal itu adalah virus. Diketahui, pada setiap root drive, ia akan membuat sebuah folder dengan nama valerianet yang berisi file virus. Untuk mengetahui apakah komputer sudah terinfeksi virus ini apa belum, cukup mudah. Komputer terinfeksi ditandai dengan terdapatnya file dengan nama valeria.txt di C:\.
 Virus yang dibuat menggunakan bahasa Delphi ini menggunakan icon yang menyerupai Internet Explorer. Memiliki ukuran file sebesar 553.472 bytes, tanpa di-pack. Satu hal yang mencolok dari virus ini adalah dari nama yang digunakan saat menyebar, yang bertuliskan “17++ Sexs & Rahasia Wanita artis Indonesia (foto2_kamera tersembunyi_liputan).exe”. Bagi user yang tidak hati - hati, akan menyangka file tersebut merupakan file HTML. Jika Anda lihat pada direktori C:\Windows\System32, akan ditemukan sebuah file induk dengan nama “rundl32.exe”. Jangan tertipu lagi! Itu bukanlah file bagian dari Windows, tapi itu memang adalah file virus. Perhatikan huruf “L” yang cuma satu. Dan sekarang lihat pada Schedule Task, ada Job baru dengan nama “Windows FD Shield” yang akan mengeksekusi file virus diwaktu yang telah ia tentukan.
 Seperti varian sebelumnya, ia masih dibuat menggunakan VB. Varian ini memiliki ukuran sekitar 108KB, murni tanpa di-pack. Karena icon yang digunakan adalah icon mirip folder, saat beraksi, ia akan mencari folder pada setiap drive yang ada di komputer korban, dan membuat duplikat dirinya dengan nama sama seperti folder asli.
 Satu lagi varian baru, Purwo.C, masih dibuat menggunakan Visual Basic, dengan badan berukuran sekitar 56KB, murni tanpa di-pack. Virus ini menggunakan icon mirip dokumen Word milik MsOffice untuk menipu calon korbannya. Saat menginfeksi ia menciptakan sebuah folder dengan nama “Purwokerto Under Cover” yang diberi attribut hidden, dan berisi sebuah file bernama “KoruptorPurwokerto.exe” pada setiap drive yang ia temukan. Di dalam folder C:\Windows\System32\system juga ada file windowss.exe, dan di C:\Windows\javaa\service.exe. Di waktu tertentu ia akan menampilkan layar hitam yang berisi teks pesan dari pembuatnya. Dan hati-hati, virus ini juga akan menghapus beberapa file milik Anda yang ia temui.
 Virus yang diciptakan menggunakan Visual Basic Script ini berukuran sekitar 9KB. Pada komputer terinfeksi ia akan membuat banyak sekali file duplikat di setiap folder yang ia temukan dengan nama file autorun.inf, Thumb.db, dalam kondisi ber-attribut hidden, dan sebuah shortcut dengan nama Microsoft. Jika shortcut tersebut diakses, dia memang akan menuju ke suatu folder, tapi dibalik itu virus tersebut juga akan aktif. File Thumb.db disini juga bukan merupakan file milik Windows, tapi melainkan file script virus. Pada komputer terinfeksi juga akan ditemukan sebuah file pesan virus pada direktori Temp user. Di direktori ini juga akan ditemukan file lain yakni script virus yang sudah dalam kondisi ter-decrypt. Karena perlu Anda ketahui bahwa virus ini memang hadir dalam kondisi ter-enkripsi.
 Virus jenis VBScript ini jika file virusnya dibuka dengan Notepad, tidak banyak string yang bisa dibaca karena dalam kondisi ter-enkripsi. Ini sudah menjadi kebiasaan dalam setiap variannya. Biasanya, pada Registry, ia akan memberikan pengenal dengan membuat key baru di HKLM\Software dengan nama sama seperti nama pada computer name, dengan isinya berupa string value seperti nama virus tersebut, Raider, serta tanggal komputer tersebut kali pertama terinfeksi.
 Virus bertubuh gemuk dengan ukuran 705.312 bytes ini dibuat menggunakan Visual Basic yang di-pack menggunakan PECompact. Sepertinya virus ini ditujukan untuk menyerang virus lain, ini terlihat dari pesan yang ada di tubuhnya. Virus ini berkembang biak dan menyebar menggunakan perantara mIRC, yang bertindak sebagai Bot.
 Ditemukan lagi varian dari Rieysha, kali ini dengan nama Rieysha-Sma. Seperti varian sebelumnya, ia masih dibuat menggunakan Visual Basic. Ukuran kali ini sekitar 104KB, dengan icon yang menyerupai file Real Media Player. Saat menginfeksi, ia akan membuat duplikat file exe, mp3, doc, dan 3gp yang digantikan dengan dirinya. Selain itu, setidaknya ada 2 buah file virus pada root drive, dengan nama “sma3gp.exe” dan “CeritaSeru.vbs”.

on February 11th, 2009 at 12:00 pm
ehm?…mainan anak TK posisi 3? apa iya byk infect?..
on February 11th, 2009 at 12:43 pm
wah…
mulai virus luar negeri neh yang menyerang..
on February 11th, 2009 at 12:45 pm
komp gw kena virus neh….T_T
virusnya ng-extract file .dll pke nama xpsp3res.dll (klo ga salah) hehe…
nama virusnya juga suka berubah”
klo ga salah iconnya mirip ms-dos gt
on February 11th, 2009 at 1:37 pm
ke empatnya
on February 11th, 2009 at 1:52 pm
ke limex… eh kelimax
on February 11th, 2009 at 2:02 pm
Varian Rodriguez yang berbahaya mampir lagi nih ke mailku… kali ini kode serinya Rodriguez.AT. Pembuatnya sepertinya sama-sama orang Spanyol, tapi bukan anggota Estrada VM Community, melainkan orang lain yang mengedit kode dari Rodriguez aslinya yang tentu didapat secara ilegal karena source codenya tidak tersedia bebas alias closed.
Karakteristik virus ini sama seperti Rodriguez var. Estrada (A, AX, AM), tetapi ia kurang begitu agresif seperti varian AX. Tentu saja gejalanya tidak terlihat dengan kasat mata… paling hanya pesan error “file damaged” saja yang menjadi ciri utamanya.
Dikarenakan saya sedang sibuk mencoba virus-virus yang mampir, maka untuk pembahasan virus tertentu ditunda untuk sementara. Makasih…
on February 11th, 2009 at 2:03 pm
conflicker di kemanain nich??
on February 11th, 2009 at 2:49 pm
confilcker jga sukak nyerang indonesia?
on February 11th, 2009 at 3:41 pm
Wuiiihhh….. virus…..
on February 11th, 2009 at 6:42 pm
TIPS 2
on February 11th, 2009 at 11:52 pm
PC-ku kena recycler… ditampilan desktopnya muncul icon fullhouse drive, sdh dicoba pake PCMAV khoq masih blm hilang… gimana nich
on February 12th, 2009 at 7:58 am
@Pecinta PCMAV:
Tips ke-2: Hati-hati membuka flash disk
Saat mencolokkan flash disk, klik kanan drive flash disknya. Jika ditemukan adanya menu tambahan (autoplay, auto dll), atau posisi menu yang ganjil seperti virus Bungas.vbs, berarti FD anda sudah dimasuki virus. JANGAN DIBUKA langsung, tetapi klik View-Explorer Bar-Folders pada My Computer atau klik icon “Folders” di toolbar, dan akses FD anda dari bagian kiri layar yang berupa daftar folder dalam bentuk tree (hirarkis).
Untuk tips berikutnya ketik TIPS[spasi][no.tips] atau pesan demonya via mail melalui charles20322 at yahoo dot co dot id dengan keyword yang sama.
on February 12th, 2009 at 3:31 pm
PCMAV payah..autoit gag ketangkep…….system.exe
on February 12th, 2009 at 4:06 pm
hehe..makin aneh2 aja kelakuan Virus Lokal sampe bawa2 ayat Al-Quran… seepp sekalian penyebaran Islam..mantaabbb..
on February 12th, 2009 at 7:05 pm
orng yg bikin VIRUS, pake ayat Al-Quran tuh SOK SUCI, padahal BEJAT !!!
on February 12th, 2009 at 7:23 pm
Harapan ku di PC MAV 2.0 bisa mendeteksi dan membasmi trojan horse.exe,win32.exe,generick.exe,
on February 13th, 2009 at 12:20 am
waduh.. kok piaraanku masih nongkrong di posisi 6 yach… gak naek… jaaan… ngesuk gawe maning sing lewih joos lah…. biar kota purwokerto tambah terkenal.. wakakakakakaka……
on February 13th, 2009 at 12:20 am
waduh.. kok piaraanku masih nongkrong di posisi 6 yach… gak naek… jaaan… ngesuk gawe maning sing lewih joos lah…. biar kota purwokerto tambah terkenal.. wakakakakakaka……
on February 13th, 2009 at 2:40 am
Caranya ngirimin contoh virus ke PCMEDIA gmn ya? Boleh tau emailnya ga?
Soalnya saat ini sy scan flashdisk menggunakan PCMAV 1.93 + Clamav trus didteksi suruh submit ke PCMEDIA, tp ga tau cara ngirim contoh virusnya nih…
on February 13th, 2009 at 8:04 am
Mengganggu orang lain dengan mengutip ayat-ayat dari suatu kitab suci adalah DOSA BESAR… Virus bagi sebagian besar user sangat mengganggu, apalagi dengan mengutip ayat-ayat dari kitab suci. Semoga TUHAN menghukum orang-orang yang seperti itu.
on February 13th, 2009 at 8:38 am
Lagi… bagi Anda yang ingin tips berikutnya ketik TIPS[spasi][no.tips] di forum ini atau demo-demo dari tips yang saya berikan silakan ajukan permohonan Anda ke charles20322 at yahoo dot co dot id dengan keyword yang sama. Saya tunggu…
“Knowledge is power” - by virus_watch
on February 13th, 2009 at 3:02 pm
ad yg tau ga nama virus yg ngebuat flashdisk ad folder recycle dan boot..??
on February 15th, 2009 at 1:52 pm
Salut buat PC MAV..
Mari qta sama-sama bantai virus lokal & luar.
Cirebon Anti VM Community
on February 16th, 2009 at 12:37 pm
Virus Autoit & Recycler pernah kena skitar bulan Agustus ‘08
on February 16th, 2009 at 10:59 pm
Minta script virus Bungas donk…. kirim ke email ya…
on February 19th, 2009 at 7:36 am
akhhhh~_~~
on February 19th, 2009 at 1:49 pm
ya, bakal ada pembalasan untuk pembuat virus……..
tunggu aja ya…………
on February 23rd, 2009 at 1:50 pm
mau tanya nich…. saya baru tau dari temen yg bilang kalo ada virus yg menyerang file bentuk pdf/ atau virus yg berbentuk pdf, kalo ga salah namanya “peachy”sebenarnya ada ga sih???
on February 26th, 2009 at 1:31 pm
wahhh selamet^^ untung da PCMAV kalo ga mati dah kena virus “godham” yang nyerang JPEG juga uduh TT_TT
yang kedua kena kom ku karna ga tau info kom ku jadi di “lem biru” alias “lempar beli baru” duh payahTT_TT
kalo yang kelima cepet tau ^^ jadi ga kena banyak^^ (kebiasaan pake View > detail buat explorer^^)
on February 27th, 2009 at 1:41 pm
Asyik yuyun masuk top 10 bulan maret no 1 ya
on March 2nd, 2009 at 12:02 pm
mau nanya nih kompi gw kena virus semua exe diblock sama virus ini sampai pcmav dan program lain juga gak bisa dibuka sistm restor sama save mode jg gak jalan gmana nih
on March 2nd, 2009 at 9:00 pm
kk sekalian yg tw langkah2 instal VB 6.0 kirimin ke wa donk,kl bs yg ad icon2 gmbrnya jg yah…
pemula bgt ni wa….
on March 7th, 2009 (4 weeks ago) at 1:16 pm
Gue kena Virus
W32/YahLover.worm
Gimana Nieh